

*Por Vasu Jakkal, vice-presidente corporativa de segurança, conformidade, identidade e privacidade da Microsoft
A crescente velocidade, escala e sofisticação dos recentes ataques cibernéticos exigem uma nova abordagem à segurança. As ferramentas tradicionais já não são suficientes para acompanhar as ameaças que os cibercriminosos representam. Em apenas dois anos, o número de ataques a senhas detectado pela Microsoft aumentou de 579 por segundo para mais de 4.000 por segundo.¹ De acordo com a Cybersecurity Ventures, o custo global do crime cibernético deverá atingir US$ 10,5 trilhões até 2025, acima dos US$ 3 trilhões em 2015.² Em média, as organizações usam 80 ferramentas de segurança para gerenciar seu ambiente, fazendo com que as equipes de segurança enfrentem um dilúvio de dados, fadiga de alertas e visibilidade limitada das soluções de segurança. As equipes de segurança enfrentam um desafio desproporcional: devem proteger tudo, enquanto os ciberataques só precisam de encontrar um ponto fraco. E as equipes de segurança devem fazer isso enquanto enfrentam a complexidade regulatória, a escassez global de talentos e a fragmentação desenfreada.
Uma das vantagens para as equipes de segurança é a visão de todos os dados: elas sabem como a infraestrutura, a postura do usuário e os aplicativos são configurados antes do início de um ataque cibernético. Para inclinar ainda mais a balança a favor dos defensores cibernéticos, a Microsoft Security oferece uma vantagem de dados em grande escala: 65 trilhões de sinais diários, experiência em inteligência contra ameaças globais, monitorização de mais de 300 grupos de ameaças cibernéticas e informações sobre comportamentos de ciberataques de mais de 1 milhão de clientes e mais de 15.000 parceiros.¹
Nossa nova solução generativa de IA – Microsoft Security Copilot – combinada com nossa enorme gama de dados e segurança de ponta a ponta, tudo construído com base nos princípios de Zero Trust, cria um ambiente de proteção para mudar a discrepância existente no cenário de ameaças digitais e favorecer a segurança de equipes nesta nova era de segurança.
Para saber mais sobre a visão da Microsoft Security para o futuro e os mais recentes anúncios e demonstrações de IA generativa, assista à palestra do Microsoft Ignite “O Futuro da Segurança com IA” apresentada por Charlie Bell, vice-presidente executivo da Microsoft Security, e eu na quinta-feira, 16 de novembro, às 14h15 (horário de Brasília).
Mudando o paradigma com o Microsoft Security Copilot
Um dos maiores desafios é a falta de profissionais de segurança cibernética. Esta é uma necessidade urgente, dadas os três milhões de vagas não preenchidas no setor, e as ameaças cibernéticas terem aumentado em frequência e gravidade.³
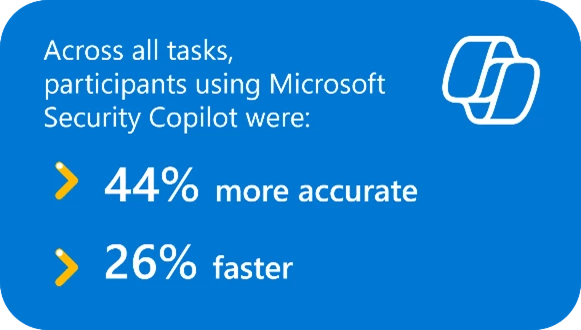
Em um estudo recente para medir o impacto na produtividade de analistas “novos na carreira”, os participantes que ganharam o Security Copilot obtiveram respostas 44% mais precisas e foram 26% mais rápidos em todas as tarefas.4
De acordo com o mesmo estudo:
- 86% relataram que o Security Copilot os ajudou a melhorar a qualidade do seu trabalho.
- 83% afirmaram que o Security Copilot reduziu o esforço necessário para concluir a tarefa.
- 86% disseram que o Security Copilot os tornou mais produtivos.
- 90% expressaram o desejo de usar o Security Copilot na próxima vez que realizarem a mesma tarefa.
Confira o programa Security Copilot Early Access — com o Microsoft Defender Threat Intelligence incluído sem custo adicional — que traz velocidade e escalabilidade para cenários como gerenciamento de postura de segurança, investigação e resposta a incidentes, relatórios de segurança e muito mais — agora disponível para clientes interessados e qualificados. Por exemplo, um dos primeiros a adotar, a Willis Towers Watson (WTW), disse: “Enxergamos o Microsoft Security Copilot como um acelerador de mudanças. A capacidade de buscar por ameaças em ritmo acelerado significará que poderemos reduzir o tempo médio de investigação e, quanto mais rápido pudermos fazer isso, melhor será a nossa postura de segurança.” Continue lendo para obter uma lista completa de recursos.

Apresentando a primeira plataforma generativa de operações de segurança unificada alimentada por IA do setor com Copilot integrado
As equipes de operações de segurança lutam para gerenciar conjuntos de ferramentas de segurança de tecnologias e aplicativos diferentes e isolados uns dos outros. Este desafio só é agravado devido à escassez de talentos qualificados em segurança. E embora as organizações tenham investido na IA tradicional e na aprendizagem automática para melhorar a inteligência contra ameaças, a implementação da IA e da aprendizagem automática traz consigo desafios únicos e a sua própria escassez de talentos em ciência de dados. Chegou a hora de darmos um passo à frente na nossa indústria e, graças à IA generativa, podemos agora suprir a lacuna de talentos tanto para os profissionais de segurança como de dados. Proteger uma organização hoje requer uma abordagem inovadora que previna, detecte e interrompa ataques cibernéticos na velocidade da máquina, ao mesmo tempo em que oferece simplicidade e experiências de conversação acessíveis para ajudar as equipes do centro de operações de segurança (SOC) a se moverem mais rapidamente e reunir todos os sinais e ameaças de segurança inteligência atualmente presa em ferramentas desconectadas. Hoje, temos o prazer de anunciar o próximo grande passo nesta visão que define o setor: combinar o poder das soluções líderes em gerenciamento de informações e eventos de segurança (SIEM), detecção e resposta estendida (XDR) e IA generativa para segurança na primeira plataforma unificada de operações de segurança.
Ao reunir o Microsoft Sentinel, o Microsoft Defender XDR (anteriormente Microsoft 365 Defender) e o Microsoft Security Copilot, os analistas de segurança agora têm uma experiência unificada de incidentes que agiliza a triagem e fornece uma visão completa e ponta a ponta das ameaças em todo o patrimônio digital. Com um único conjunto de regras de automação e manuais enriquecidos com IA generativa, coordenar a resposta agora é mais fácil e rápido para analistas de todos os níveis. Além disso, a busca unificada agora oferece aos analistas a capacidade de consultar todos os dados SIEM e XDR em um só lugar para descobrir ameaças cibernéticas e tomar as medidas de correção apropriadas. Os clientes interessados em participar da versão prévia da plataforma unificada de operações de segurança devem entrar em contato com sua equipe de conta.
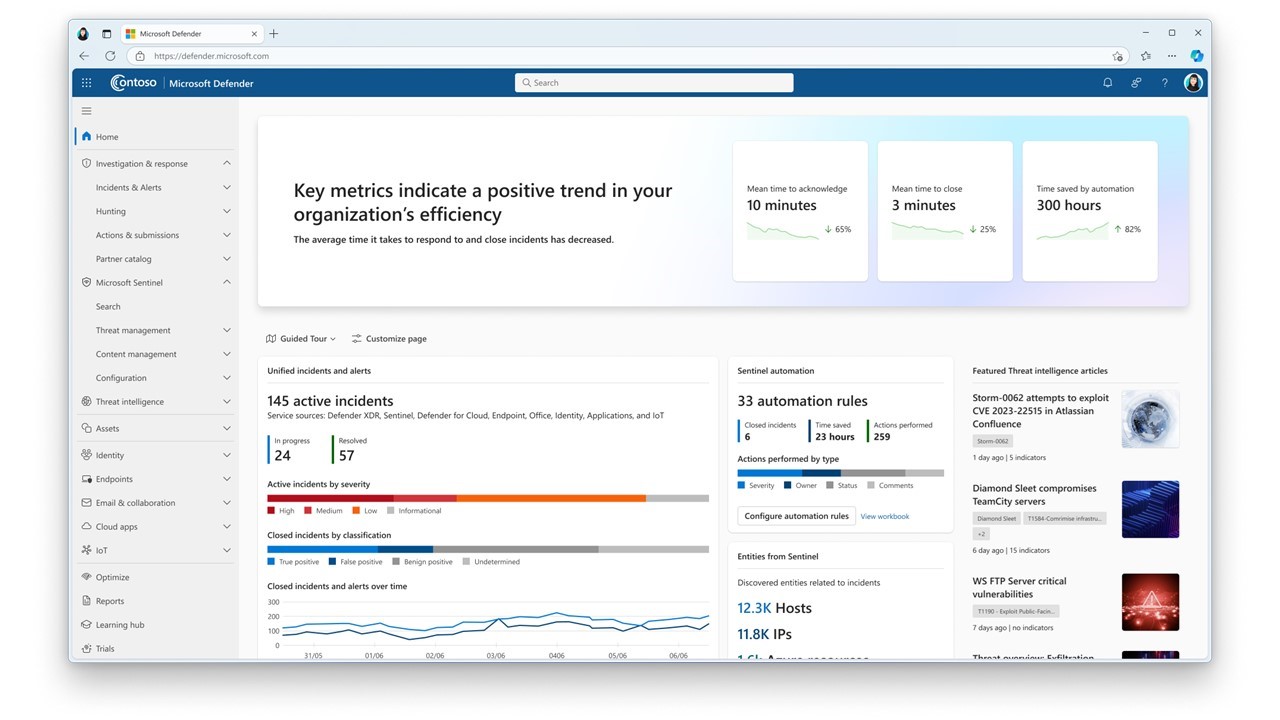
Além disso, o Microsoft Security Copilot é nativamente incorporado à experiência do analista, oferecendo suporte a SIEM e XDR e equipando os analistas com orientação passo a passo e automação para investigar e resolver incidentes, sem a dependência de analistas de dados. Tarefas complexas, como analisar scripts maliciosos ou criar consultas Kusto Query Language (KQL) para pesquisar dados no Microsoft Sentinel e no Defender XDR, podem ser realizadas simplesmente fazendo uma pergunta em linguagem natural ou aceitando uma sugestão do Security Copilot. Se for necessário fornecer ao diretor de segurança da informação (CISO) informações sobre um incidente, agora você pode gerar imediatamente um relatório sofisticado que resume a investigação e as ações de correção que foram tomadas para resolvê-lo.
Para acompanhar a velocidade dos ciberataques, a plataforma unificada de operações de segurança detecta ameaças cibernéticas na velocidade da máquina e protege sua organização interrompendo automaticamente ataques avançados. Estamos ampliando essa capacidade para atuar com base em sinais de terceiros, por exemplo, com sinais e alertas SAP. Para clientes SIEM que têm SAP conectado, a interrupção do ataque detectará automaticamente técnicas de fraude financeira e desabilitará o SAP nativo e a conta Microsoft Entra conectada para evitar que o invasor cibernético transfira quaisquer fundos – sem intervenção do SOC. Os recursos de interrupção de ataques serão ainda mais fortalecidos por novos recursos de fraude no Microsoft Defender para Endpoint, que agora podem gerar iscas de aparência autêntica automaticamente, para que você possa atrair invasores cibernéticos com ativos falsos e valiosos que fornecerão sinais de alta confiança em estágio inicial ao SOC e acionar a interrupção automática de ataques ainda mais rapidamente.
Por fim, estamos aproveitando a experiência XDR nativa, incluindo sinais e alertas de carga de trabalho em nuvem do Microsoft Defender for Cloud – uma plataforma líder de proteção de aplicativos nativos da nuvem (CNAPP) – para que os analistas possam conduzir investigações que abrangem sua infraestrutura multicloud (Microsoft Azure, Ambientes Amazon Web Services e Google Cloud Platform) e identidades, ferramentas de e-mail e colaboração, aplicativos de software como serviço (SaaS) e endpoints multiplataforma, tornando o Microsoft Defender XDR uma das plataformas XDR nativas mais abrangentes do setor.
Os clientes que operam SIEM e XDR podem adicionar facilmente o Microsoft Sentinel à sua experiência no portal do Microsoft Defender, sem necessidade de migração. Os clientes existentes do Microsoft Sentinel podem continuar usando o portal do Azure. A plataforma unificada de operações de segurança agora está disponível em versão prévia privada e passará para versão pública em 2024.
Expansão do Copilot para segurança de dados, identidade, gerenciamento de dispositivos e muito mais
A segurança é uma responsabilidade compartilhada entre as equipes, mas muitas não compartilham as mesmas ferramentas ou dados e muitas vezes não colaboram entre si. Estamos adicionando novos recursos e experiências incorporadas do Security Copilot em todo o portfólio de segurança da Microsoft como parte do Programa de Acesso Antecipado para capacitar todas as funções de segurança e TI para detectar e lidar com ameaças cibernéticas na velocidade da máquina. E para permitir que todas as funções se protejam contra os principais riscos de segurança e impulsionem a eficiência operacional, o Microsoft Security Copilot agora reúne sinais do Microsoft Defender, Microsoft Defender for Cloud, Microsoft Sentinel, Microsoft Intune, Microsoft Entra e Microsoft Purview em um único painel.
Novos recursos no Security Copilot criando um multiplicador de força para equipes de segurança e TI
Microsoft Purview: As equipes de segurança e conformidade de dados analisam uma infinidade de alertas complexos e diversos espalhados por diversas ferramentas de segurança, cada alerta contendo uma riqueza de insights valiosos. Para tornar a proteção de dados mais rápida, eficaz e fácil, o Security Copilot está agora incorporado no Microsoft Purview, oferecendo capacidades de resumo diretamente nos fluxos de trabalho do Microsoft Purview Data Loss Prevention, Microsoft Purview Insider Risk Management, Microsoft Purview eDiscovery e Microsoft Purview Communication Compliance, ferramentas que auxiliam para que uma grande e diversa quantidade dados faça sentido, acelerando o tempo de investigação e resposta e permitindo que analistas de todos os níveis concluam tarefas complexas com inteligência alimentada por IA na ponta dos dedos. Além disso, com os recursos de tradutor de IA no eDiscovery, você pode usar linguagem natural para definir consultas de pesquisa, resultando em iterações de pesquisa mais rápidas e precisas e eliminando a necessidade de usar linguagem de consulta de palavras-chave. Esses novos recursos de segurança de dados também estão disponíveis agora na experiência autônoma do Microsoft Security Copilot.
Microsoft Entra: Os ataques baseados em senhas aumentaram dramaticamente no último ano e novas técnicas de ataque estão agora tentando contornar a autenticação multifator. Para fortalecer suas defesas contra comprometimento de identidade, o Security Copilot incorporado no Microsoft Entra pode ajudar na investigação de riscos de identidade e na solução de problemas diários de identidade, como por que uma entrada exigia autenticação multifator ou porque o nível de risco de um usuário aumentou. Os administradores de TI podem obter instantaneamente um resumo dos riscos, etapas para remediar e orientações recomendadas para cada identidade em risco, em linguagem natural. Chegue rapidamente à raiz de um problema para fazer login com um relatório resumido das informações e do contexto mais relevantes. Além disso, no Microsoft Entra ID Governance, os administradores podem usar o Security Copilot para orientar na criação de um fluxo de trabalho de ciclo de vida para agilizar o processo de criação e emissão de credenciais de usuário e direitos de acesso. Esses novos recursos para resumir usuários e grupos, logs de entrada e usuários de alto risco também estão disponíveis agora na experiência autônoma do Microsoft Security Copilot.
Microsoft Intune : O cenário de dispositivos em evolução está aumentando a complexidade da TI e o risco de vulnerabilidades de endpoint – e os administradores de TI desempenham uma função crítica de segurança no gerenciamento desses dispositivos e na proteção dos dados organizacionais. Apresentaremos o Security Copilot integrado ao Microsoft Intune nas próximas semanas para clientes selecionados do Programa de Acesso Antecipado, marcando um avanço significativo no gerenciamento e segurança de endpoints. Essa experiência oferece visibilidade sem precedentes dos dados de segurança com contexto completo do dispositivo, fornece orientação em tempo real ao criar políticas e capacita as equipes de segurança e de TI a descobrir e corrigir a causa raiz dos problemas do dispositivo com mais rapidez e facilidade. Agora, os administradores de TI e os analistas de segurança têm autonomia para gerar resultados melhores e informados com barreiras de proteção baseadas em IA pré-implantação para ajudá-los a compreender o impacto das mudanças nas políticas em seu ambiente antes de aplicá-las. Com o Copilot, eles podem economizar tempo e reduzir a complexidade da coleta de dados de dispositivos, usuários e aplicativos quase em tempo real e receber recomendações orientadas por IA para responder a ameaças, incidentes e vulnerabilidades, fortalecendo a segurança dos endpoints.
AUMENTE A SEGURANÇA MULTICLOUD COM UMA ESTRATÉGIA ABRANGENTE DE CÓDIGO PARA NUVEM
Microsoft Defender para Nuvem : Manter uma postura forte de segurança na nuvem é um desafio para as equipes de segurança cibernética, pois elas enfrentam visibilidade isolada de riscos e vulnerabilidades em todo o ciclo de vida do aplicativo, devido ao aumento do desenvolvimento nativo da nuvem e de ambientes multicloud. Com o Security Copilot agora integrado ao Microsoft Defender for Cloud , os administradores de segurança têm autonomia para identificar preocupações críticas nos recursos com mais rapidez, com exploração guiada de riscos que resume os riscos, enriquecida com insights contextuais, como vulnerabilidades críticas, dados confidenciais e movimentação lateral. Para abordar os riscos críticos descobertos de forma mais eficiente, os administradores podem usar o Security Copilot no Microsoft Defender for Cloud para orientar os esforços de remediação e agilizar a implementação de recomendações gerando resumos de recomendações, ações de remediação passo a passo e scripts em um idioma preferencial, e delegar diretamente ações de remediação aos principais usuários de recursos. Esses novos recursos de segurança na nuvem também estão disponíveis agora na experiência autônoma do Microsoft Security Copilot.
Microsoft Defender para gerenciamento de superfície de ataque externo (EASM) : acompanhar o rastreamento de ativos e suas vulnerabilidades pode ser cansativo para as equipes de segurança, pois requer tempo, coordenação e pesquisa para entender quais ativos representam um risco para a organização. Os novos recursos do Defender para EASM estão disponíveis na experiência autônoma do Security Copilot e permitem que as equipes de segurança obtenham rapidamente insights sobre sua superfície de ataque externo, independentemente de onde os ativos estão hospedados, e se sintam confiantes nos resultados. Esses recursos fornecem às equipes de operações de segurança uma visão instantânea de sua superfície de ataque externo, ajudam os gerentes de vulnerabilidade a entender se sua superfície de ataque externo é impactada por uma vulnerabilidade e exposição comum específica (CVE) e fornecem visibilidade de CVEs críticos vulneráveis e de alta prioridade para ajudar. as equipes sabem o quão abrangentes são em seus ativos, para que possam priorizar os esforços de remediação.
Plug-ins personalizados para ferramentas confiáveis de terceiros : o Security Copilot fornece informações e orientações mais robustas e enriquecidas quando integrado a um conjunto mais amplo de ferramentas de segurança e de equipes de TI. Para fazer isso, o Security Copilot deve abranger um vasto ecossistema de parceiros de segurança. Como parte desse esforço, temos o prazer de anunciar a integração mais recente agora disponível para clientes do Security Copilot com o ServiceNow. Para clientes que desejam incorporar suas ferramentas de segurança confiáveis e integrar seus próprios dados e aplicativos organizacionais, também estamos introduzindo um novo conjunto de plug-ins personalizados que lhes permitirá expandir o alcance do Security Copilot para novos dados e novos recursos.
Protegendo o uso de IA generativa para proteger sua organização
À medida que as organizações adotam rapidamente a IA generativa, é vital ter medidas de segurança robustas em vigor para garantir uma utilização segura e responsável. Isto envolve compreender como a IA generativa está sendo usada, proteger os dados que estão sendo usados ou criados pela IA generativa e governar o uso da IA. À medida que os aplicativos generativos de IA se tornam mais populares, as equipes de segurança precisam de ferramentas que protejam tanto os aplicativos de IA quanto os dados com os quais interagem. Na verdade, 43% das organizações afirmaram que a falta de controlos para detectar e mitigar riscos na IA é uma das principais preocupações. 5 Diferentes aplicações de IA apresentam vários níveis de risco, e as organizações precisam da capacidade de monitorar e controlar essas aplicações de IA generativas com diversos níveis de proteção.
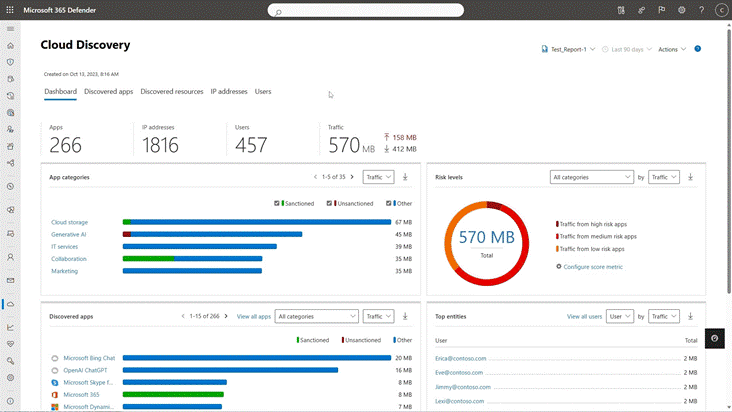
Microsoft Defender : O Microsoft Defender para aplicativos em nuvem está expandindo seus recursos de descoberta para ajudar as organizações a obter visibilidade dos aplicativos generativos de IA em uso, fornecer ampla proteção e controle para bloquear aplicativos de IA generativos arriscados e aplicar políticas personalizáveis prontas para uso para evitar dados perda em prompts e respostas de IA. Esse novo recurso oferece suporte a mais de 400 aplicativos generativos de IA e oferece uma maneira fácil de analisar aplicativos de baixo e alto risco.
SEGURANÇA AVANÇADA NATIVA DA NUVEM COM O MICROSOFT DEFENDER FOR CLOUD.
Microsoft Purview : novos recursos do Microsoft Purview ajudam a proteger e controlar de forma abrangente os dados em IA, incluindo o Microsoft Copilot e aplicativos de IA generativos que não são da Microsoft. Os clientes podem obter visibilidade da atividade de IA, incluindo o uso de dados confidenciais em prompts de IA, proteção abrangente com políticas prontas para uso para proteger dados em prompts e respostas de IA e controles de conformidade para ajudar a atender facilmente aos requisitos comerciais e regulatórios. Os recursos do Microsoft Purview são integrados ao Microsoft Copilot, começando pelo Copilot for Microsoft 365, fortalecendo a segurança e a conformidade dos dados do Copilot for Microsoft 365.
Além disso, para permitir que os clientes compreendam melhor quais aplicativos de IA estão sendo usados e como, estamos anunciando a versão prévia do hub de IA no Microsoft Purview . O Microsoft Purview pode fornecer às organizações uma visão completa dos prompts enviados ao Copilot e das informações confidenciais incluídas nesses prompts. As organizações também podem ter uma visão completa do número de usuários interagindo com o Copilot. E estamos ampliando esses recursos para fornecer insights para mais de 100 dos aplicativos de IA geradores de consumo mais comumente usados, como ChatGPT, Bard, DALL-E e muito mais.

Expandindo a segurança ponta a ponta para proteção abrangente em qualquer lugar
Acompanhar os requisitos diários de proteção é um desafio de segurança que não pode ser ignorado – e a luta para ficar à frente dos ciberataques e proteger os dados da sua organização é a razão pela qual projetamos nossos recursos de segurança para evoluir com o cenário de ameaças digitais e fornecer proteção abrangente contra ameaças cibernéticas.
Fortaleça suas defesas do código para a nuvem com o Microsoft Defender for Cloud. Para lidar com a complexidade dos ambientes multicloud e dos aplicativos nativos da nuvem, as equipes de segurança precisam de uma estratégia abrangente que permita defesas do código para a nuvem em todas as implantações. Para gerenciamento de postura, a visualização da integração do Defender for Cloud com o Microsoft Entra Permissions Management ajuda a aplicar o princípio de privilégio mínimo para recursos de nuvem e mostra a ligação entre permissões de acesso e vulnerabilidades potenciais no Azure, AWS e Google Cloud. O Defender for Cloud também tem uma experiência aprimorada de análise de caminho de ataque, que ajuda a prever e prevenir ataques complexos na nuvem, além de fornecer mais insights sobre suas implantações do Kubernetes nos clusters do Amazon Elastic Kubernetes Service (EKS) e do Google Kubernetes Engine (GKE) e insights de APIs para priorize a correção de riscos na nuvem.
Para fortalecer a segurança durante todo o ciclo de vida do aplicativo, a visualização da integração do GitLab Ultimate oferece uma visão clara da postura de segurança do seu aplicativo e simplifica os fluxos de trabalho de correção do código para a nuvem em todas as principais plataformas de desenvolvedores: GitHub, Azure DevOps e GitLab no Defender for Cloud . Além disso, a disponibilidade geral do Defender para APIs, que oferece proteção orientada por aprendizado de máquina contra ameaças de API e avaliações de vulnerabilidade sem agente para imagens de contêiner nos Registros de Contêiner do Microsoft Azure. O Defender for Cloud agora oferece um mecanismo unificado de avaliação de vulnerabilidades que abrange todas as cargas de trabalho em nuvem, alimentado pelos fortes recursos do Microsoft Defender Vulnerability Management.
Aproveite a Inteligência de Ameaças do Microsoft Defender para elevar sua inteligência contra ameaças. Disponível no Microsoft Defender XDR, o Microsoft Defender Threat Intelligence oferece inteligência de código aberto valiosa e conjuntos de dados da Internet não encontrados em nenhum outro lugar. Esses recursos agora aprimoram os produtos Microsoft Defender com contexto crucial em torno de atores, ferramentas e infraestrutura de ameaças, sem custo adicional para os clientes. Disponível na lâmina Threat Intelligence do Defender XDR, o Detonation Intelligence permite que os usuários pesquisem, procurem e contextualizem ameaças cibernéticas, bem como excluam URLs e visualizem resultados para entender rapidamente um arquivo ou URL malicioso. Os clientes do Defender XDR podem enviar rapidamente um indicador de comprometimento (IoC) para visualizar imediatamente os resultados. Os Perfis de Vulnerabilidade reúnem informações coletadas da equipe de Inteligência de Ameaças da Microsoft sobre vulnerabilidades em um só lugar. Os perfis são atualizados quando novas informações são descobertas e contêm uma descrição, pontuações do Common Vulnerability Scoring System (CVSS), uma pontuação de prioridade, explorações e observações de conversas na deep e dark web.
Utilize o Microsoft Purview para aumentar as capacidades de proteção de dados entre tipos de dados estruturados e não estruturados. No passado, proteger e controlar dados confidenciais nesses diversos elementos do seu patrimônio digital exigiria vários provedores, acrescentando uma pesada taxa de integração. Mas hoje, com o Microsoft Purview, você pode obter visibilidade de todo o seu patrimônio de dados, proteger seus dados estruturados e não estruturados e detectar riscos nas nuvens. As capacidades de etiquetagem e classificação do Microsoft Purview estão se expandindo para além do Microsoft 365, oferecendo controles de acesso para tipos de dados estruturados e não estruturados. Os usuários terão a capacidade de descobrir, classificar e proteger informações confidenciais hospedadas em bancos de dados estruturados, como Microsoft Azure SQL e Azure Data Lake Storage (ADLS), estendendo também esses recursos aos buckets do Amazon Simple Storage Service (S3).
Detecte riscos internos com o Microsoft Purview Insider Risk Management, que oferece indicadores prontos para uso para detectar riscos internos críticos em aplicativos Azure, AWS e SaaS, incluindo Box, Dropbox, Google Drive e GitHub. Administradores com permissões apropriadas não precisarão mais fazer referência cruzada manualmente de sinais nesses ambientes. Agora eles podem utilizar os indicadores selecionados e pré-processados para obter uma visão mais holística de um possível incidente interno.
Simplifique a segurança do acesso com o Microsoft Entra. Proteger os pontos de acesso é fundamental e pode ser complexo ao usar vários provedores para gerenciamento de identidade, segurança de rede e segurança na nuvem. Com o Microsoft Entra, você pode centralizar todos os seus controles de acesso para proteger seu ambiente de maneira mais completa. A solução Security Service Edge da Microsoft está se expandindo com vários novos recursos.
- Até o final de 2023, a visualização do Microsoft Entra Internet Access incluirá recursos seguros de gateway da Web (SWG) com reconhecimento de contexto para todos os aplicativos e recursos da Internet com filtragem de conteúdo da Web, controles de acesso condicional, verificação de rede compatível e restauração de IP de origem.
- O Microsoft Entra Private Access para aplicativos e recursos privados estendeu o suporte ao protocolo para que você possa fazer a transição perfeita de sua VPN tradicional para uma solução moderna de Zero Trust Network Access (ZTNA) e a capacidade de adicionar autenticação multifator a todos os aplicativos privados para acesso remoto e de usuários locais.
- Agora, com o registro automático nas políticas de acesso condicional Microsoft Entra, você pode aprimorar a postura de segurança e reduzir a complexidade para proteger o acesso. Crie e gerencie facilmente uma chave de acesso, uma credencial gratuita resistente a phishing baseada em padrões abertos, no aplicativo Microsoft Authenticator para entrar em aplicativos gerenciados pelo Microsoft Entra ID.
- Promova o acesso com privilégios mínimos aos recursos da nuvem com novas integrações com o Microsoft Entra Permissions Management. O Permissions Management tem uma nova integração com o ServiceNow que permite que as organizações incorporem solicitações de permissão de acesso com prazo determinado aos fluxos de trabalho de aprovação existentes no ServiceNow.
Unifique, simplifique e encante os usuários com o Microsoft Intune Suite. Estamos adicionando três novas soluções ao Intune Suite, disponível em fevereiro de 2024. Essas soluções unificam ainda mais as cargas de trabalho críticas de gerenciamento de endpoints no Intune para fortalecer a postura de segurança dos dispositivos, otimizar experiências e simplificar as operações de TI e segurança de ponta a ponta. Também poderemos oferecer essas soluções juntamente com os recursos existentes do Intune Suite para agências e organizações da Government Community Cloud (GCC) em março de 2024.
- O Microsoft Cloud PKI oferece uma infraestrutura de chave pública abrangente baseada em nuvem e uma solução de gerenciamento de certificados que facilita criar, implantar e gerenciar certificados para cenários de autenticação, Wi-Fi e VPN para endpoints.
- O Microsoft Intune Enterprise Application Management simplifica a descoberta, o empacotamento, a implantação e as atualizações de aplicativos de terceiros por meio de um catálogo enterprise seguro que visa ajudar todos os funcionários a se manterem atualizados.
- O Microsoft Intune Advanced Analytics amplia os recursos de detecção de anomalias do Intune Suite e fornece insights profundos de dados do dispositivo, bem como pontuação da integridade da bateria para que os administradores potencializem proativamente experiências de usuário melhores e mais seguras e melhorias de produtividade.
Oportunidades e novidades para parceiros
Vários parceiros participam de nossa Visualização Privada do Security Copilot para parceiros liderada por engenheiros para validar cenários de uso e fornecer feedback sobre funcionalidades, operações e APIs para auxiliar na extensibilidade. Se você estiver se juntando a nós pessoalmente no Microsoft Ignite, assista às demonstrações no Customer Meet-up Hub, apresentadas pelos membros da Microsoft Intelligent Security Association (MISA) que patrocinam o Microsoft Ignite. E se você é um parceiro interessado em se manter atualizado, junte-se à Comunidade de interesse de parceiros do Security Copilot .
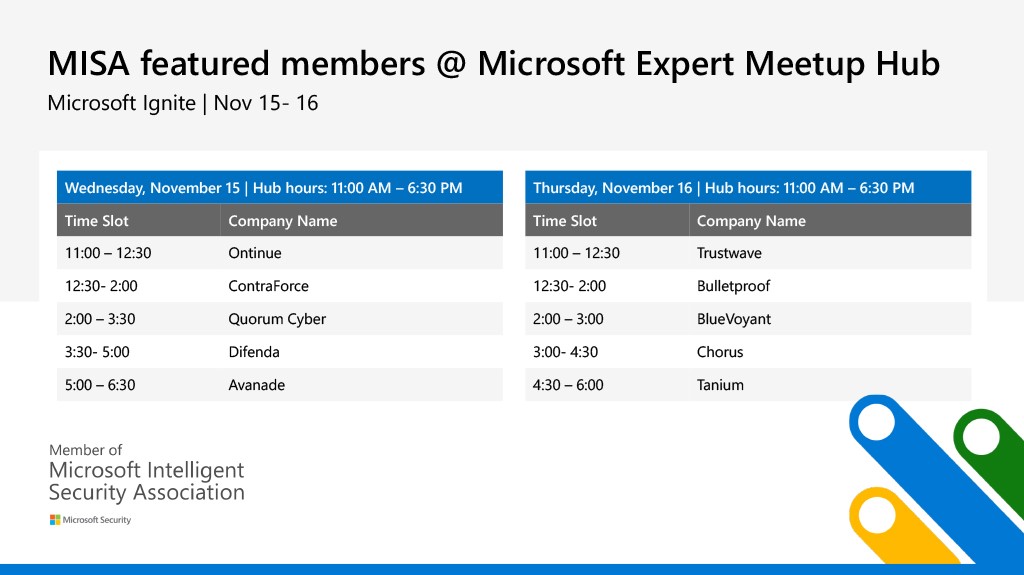
Junte-se a nós na criação de um futuro mais seguro
Abraçar a inovação nunca foi tão importante para uma organização, não apenas no que diz respeito às ameaças cibernéticas atuais, mas também em antecipação às que virão. Recentemente, para criar um futuro mais seguro, lançámos a Iniciativa Futuro Seguro — uma nova iniciativa para prosseguir a nossa próxima geração de proteção de cibersegurança.

A IA está mudando nosso mundo para sempre. Está a capacitar-nos para alcançar o impossível e dará início a uma nova era de segurança que favorece as equipas de segurança. A Microsoft tem o privilégio de ser líder neste esforço e está comprometida com uma visão de segurança para todos.
Saiba mais
Para saber mais sobre as soluções de segurança da Microsoft, visite nosso site. Marque o blog Segurança para acompanhar nossa cobertura especializada em questões de segurança. Além disso, siga-nos no LinkedIn ( Microsoft Security ) e no X (anteriormente conhecido como Twitter) ( @MSFTSecurity ) para obter as últimas notícias e atualizações sobre segurança cibernética.

1 Relatório de Defesa Digital da Microsoft 2023 .
2 O crime cibernético custará ao mundo US$ 10,5 trilhões anualmente até 2025 , Revista Cybercrime. 13 de novembro de 2020.
3 Estudo sobre Força de Trabalho em Segurança Cibernética , ISC 2 . 2022.
4 Ensaio controlado randomizado do Microsoft Security Copilot conduzido pelo Microsoft Office of the Chief Economist, novembro de 2023.
5 Índice de Segurança de Dados: Tendências, insights e estratégias para proteger dados , Microsoft.