

Par Mike Yeh, vice-président, Sécurité et confiance des clients
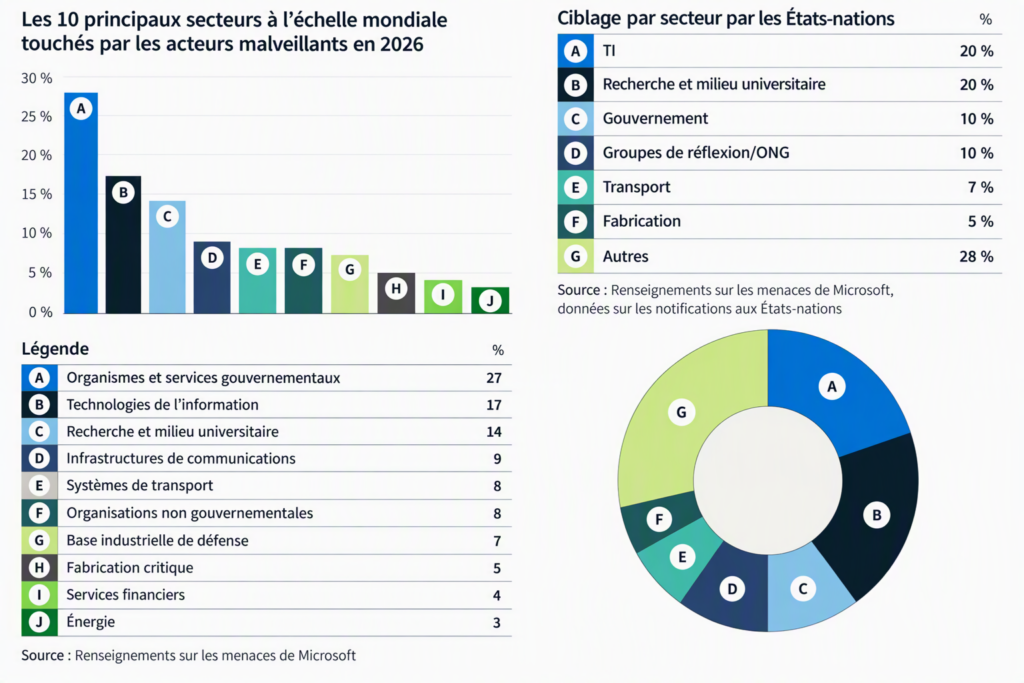
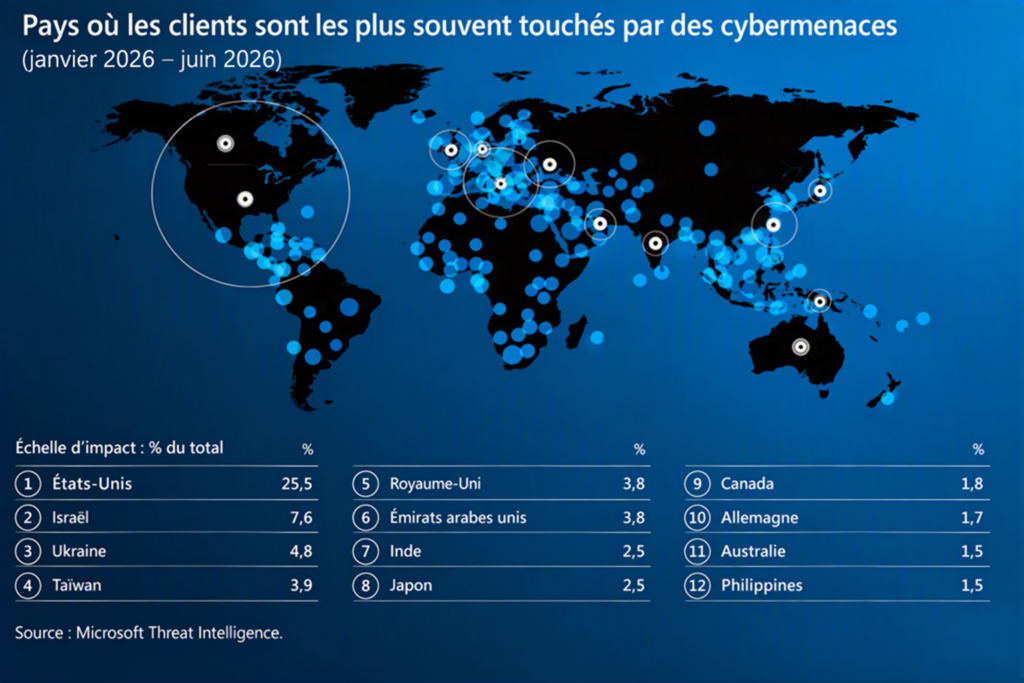
Selon le Rapport de défense numérique de Microsoft de cette année, les organismes et services gouvernementaux ont été le secteur le plus touché par les cybermenaces en 2026, représentant 27 % de l’activité observée, contre 17 % en 2025. Les gouvernements sont également les secteurs les plus souvent ciblés par les activités d’acteurs étatiques. Ils constituent des cibles attrayantes parce qu’ils détiennent des renseignements sensibles, assurent des services essentiels et se trouvent au cœur de réseaux regroupant des organismes, des fournisseurs, des entreprises technologiques et des exploitants d’infrastructures essentielles.
Le temps de présence, soit la période entre le moment où un attaquant obtient un accès et celui où les défenseurs le détectent et l’arrêtent, a également augmenté cette année dans plusieurs secteurs. Même si les organisations ont réagi plus rapidement une fois une intrusion repérée, la détection précoce des menaces demeure un défi. Les attaquants obtiennent de plus en plus souvent un accès au moyen de techniques qui imitent des activités légitimes, ce qui rend les comportements malveillants plus difficiles à repérer. Par exemple, l’hameçonnage représentait 23 % des intrusions observées en 2026, contre 7 % en 2025, ce qui souligne l’importance persistante des identités compromises comme point d’entrée vers des attaques de plus grande portée.
Pris dans leur ensemble, ces constats ont une implication claire pour les gouvernements. À l’ère de l’IA, la sécurité ne consiste plus simplement à prévenir des intrusions individuelles. Il s’agit de veiller à ce que les institutions puissent fonctionner efficacement dans un environnement où les risques sont interconnectés, où les menaces évoluent plus rapidement et où les attaquants demeurent indétectés plus longtemps. Les partenariats public-privé sont également plus importants que jamais pour sécuriser les infrastructures gouvernementales essentielles et élaborer les politiques et les règlements nécessaires aux technologies émergentes.
Dans le rapport de cette année, qui examine les tendances en matière de cybermenaces observées entre juillet 2025 et juin 2026, Terrell Cox, vice-présidente et cheffe adjointe de la sécurité de l’information chez Microsoft, et moi explorons la façon dont ces dynamiques transforment les cyberrisques. Dans un article complémentaire, Terrell examine de plus près ce que ces constats signifient pour les responsables de la sécurité de l’information et les professionnels de la sécurité.
Pour renforcer leur résilience, les gouvernements devraient se concentrer sur cinq priorités :
1. Se préparer à un environnement de menaces qui évolue plus rapidement
L’IA réduit le délai d’intervention. Les adversaires agissent plus rapidement. Le délai entre la découverte d’une vulnérabilité dans un environnement réel et son exploitation active peut être bien inférieur à 24 heures. Par ailleurs, le nombre de vulnérabilités logicielles rendues publiques, couramment suivies sous l’appellation CVE, devrait atteindre un nombre record de 72 000 en 2026.
Les gouvernements les mieux préparés pour l’avenir seront ceux qui pourront recueillir et évaluer rapidement l’information, prendre des décisions, coordonner leurs actions entre les institutions et les secteurs, et communiquer efficacement en situation de crise. Cela exige des responsabilités clairement définies et des relations de confiance établies avant qu’un incident ne survienne, afin de permettre une intervention rapide et coordonnée au moment où elle compte le plus.
2. Intégrer la sécurité à l’écosystème de l’IA
L’IA fait désormais partie des infrastructures sur lesquelles les gouvernements, les entreprises et les citoyens comptent au quotidien. Alors que les gouvernements continuent d’adopter l’IA dans les services publics et d’en encourager l’utilisation à plus grande échelle, ils devraient aborder sa sécurité comme un enjeu de résilience plutôt que comme une question strictement technique.
Les systèmes d’IA reposent sur des infrastructures, des données, des modèles, des applications, des fournisseurs et des processus de gouvernance interconnectés. Les gouvernements devraient promouvoir la sécurité dans l’ensemble de cet écosystème au moyen de pratiques de sécurité dès la conception, de tests et d’évaluations, d’une protection accrue des chaînes d’approvisionnement, de la transparence, de la responsabilisation et d’une coopération internationale en matière de risques liés à l’IA.
L’objectif n’est pas de créer un programme distinct pour la sécurité de l’IA. Il s’agit plutôt d’intégrer la sécurité de l’IA aux efforts plus vastes visant à protéger les infrastructures essentielles et à renforcer la résilience nationale.
3. Prévoir la propagation des incidents
Les gouvernements peuvent ne pas savoir immédiatement si une intrusion est de nature criminelle, géopolitique ou autre. Les cybercriminels et les acteurs étatiques poursuivent des objectifs différents, mais ils s’appuient de plus en plus sur les mêmes points d’entrée, notamment les identités compromises, les applications exposées, l’ingénierie sociale et les outils d’administration légitimes.
Microsoft a constaté que 52,2 % des intrusions impliquant des comptes valides ont entraîné le vol d’identifiants supplémentaires, ce qui montre à quelle vitesse les attaquants peuvent étendre leur présence au-delà de leur point d’accès initial. Une compromission qui semble isolée peut évoluer vers une attaque par rançongiciel, de l’espionnage, un vol de données ou une interruption de services essentiels.
Les gouvernements devraient donc évaluer les incidents non seulement en fonction de leur point de départ, mais aussi de leurs conséquences possibles. Les plans d’intervention devraient tenir compte des fournisseurs, des partenaires et des prestataires de services qui soutiennent les fonctions essentielles. À mesure que les attaques s’étendent au-delà de leurs cibles initiales, elles peuvent également franchir les frontières organisationnelles, sectorielles et nationales, ce qui renforce la nécessité d’une collaboration mondiale.
4. Favoriser un échange d’information public-privé rapide et bidirectionnel
Un compte compromis au sein d’une organisation peut fournir un avertissement précoce d’une campagne de plus grande envergure. Des signaux qui semblent peu concluants lorsqu’ils sont examinés isolément peuvent révéler une activité coordonnée lorsqu’ils sont combinés entre les organisations et les territoires. La cybercriminalité moderne s’appuie sur des réseaux interconnectés d’acteurs, de services et d’infrastructures qu’aucune institution ne peut, à elle seule, voir dans leur ensemble ni démanteler complètement.
L’échange d’information doit être rapide, fondé sur la confiance et bidirectionnel. L’objectif n’est pas simplement que les entreprises signalent les menaces au gouvernement. Les organismes publics devraient également transmettre des renseignements exploitables, des conseils et des avertissements qui aident les organisations à protéger leurs réseaux, leurs clients et leurs activités. Des canaux fiables peuvent permettre cet échange entre les organismes gouvernementaux, les forces de l’ordre, les exploitants d’infrastructures essentielles, les fournisseurs de technologies et les partenaires internationaux, tout en respectant les exigences juridiques et de protection de la vie privée.
Les décideurs peuvent soutenir cette coopération en mettant en place des protections pour les échanges d’information de bonne foi, des normes communes d’anonymisation et des investissements dans des capacités communes de renseignement sur les menaces et de détection. L’échange d’information devrait également mener à des mesures concrètes, notamment des enquêtes, des efforts de perturbation et la responsabilisation des auteurs de cyberintrusions graves.
5. Préparer les services essentiels à fonctionner malgré les perturbations
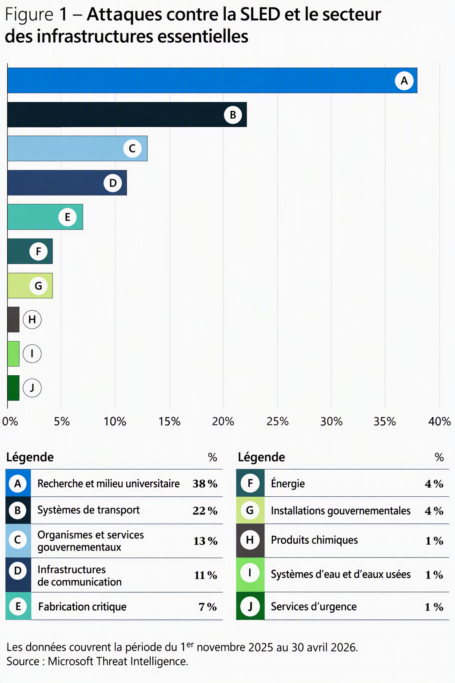
Les organisations dont dépendent les gouvernements pour fournir des services publics, notamment les réseaux de transport, les infrastructures de communication, les écoles, les universités et les exploitants d’infrastructures essentielles, sont de plus en plus ciblées par les cybermenaces. La résilience exige donc de comprendre non seulement les systèmes gouvernementaux, mais aussi l’écosystème plus vaste qui les soutient.
Les documents de planification ne suffisent pas. Les gouvernements devraient régulièrement mener des exercices de simulation réunissant des décideurs, des responsables opérationnels, des représentants des forces de l’ordre, des exploitants d’infrastructures essentielles et des partenaires du secteur privé afin de mettre à l’épreuve leur façon de réagir à des incidents perturbant les services essentiels. Ces exercices peuvent mettre en lumière les lacunes en matière de prise de décision, d’échange d’information, de communications publiques et de coordination intersectorielle avant qu’une crise réelle ne survienne. Le travail de Microsoft dans le cadre d’initiatives comme le programme Advancing Regional Cybersecurity (ARC), plus récemment au Kenya, montre comment des exercices fondés sur des scénarios et une collaboration intersectorielle peuvent contribuer à renforcer les capacités de préparation et d’intervention dans l’ensemble de l’écosystème.
Les dirigeants gouvernementaux devraient également savoir quels services sont les plus essentiels, quelles identités, quels systèmes, quels fournisseurs et quelles infrastructures les soutiennent, ainsi que la façon dont les incidents seront transmis aux échelons supérieurs. Des approches fondées sur des services partagés peuvent aider à élargir les capacités de sécurité et d’intervention aux administrations locales et aux institutions publiques qui ne peuvent pas les mettre en place de façon autonome.
Puisque les cyberincidents franchissent les frontières organisationnelles et nationales, la résilience dépend non seulement de la préparation technique, mais aussi de la capacité des institutions à se coordonner efficacement sous pression.
À une époque où les cybermenaces sont alimentées par l’IA et de plus en plus interconnectées, la résilience ne consiste plus simplement à se remettre d’une attaque. Il s’agit de se préparer à un monde dans lequel les cyberincidents évoluent plus rapidement, se propagent davantage et touchent plus d’organisations que jamais auparavant.
Les gouvernements les mieux préparés pour l’avenir seront ceux qui pourront limiter les dommages, s’adapter rapidement et continuer à fournir les services essentiels au moment où les citoyens en ont le plus besoin.